Business Continuity Plan : protéger vos activités critiques face aux crises
Face à l'imprévisibilité des menaces modernes, qu'il s'agisse de cyberattaques, de catastrophes naturelles ou de défaillances technologiques majeures, la résilience d'une organisation repose sur une préparation méthodique. Le Business Continuity Plan (BCP), ou Plan de Continuité d'Activité (PCA) en français, est le socle stratégique permettant de maintenir les fonctions essentielles d'une entreprise lorsqu'une crise survient.
Qu’est-ce qu’un Business Continuity Plan (PCA) ?
Un Business Continuity Plan est un ensemble de procédures opérationnelles conçues pour garantir que les opérations critiques d'une entreprise se poursuivent ou soient rétablies dans un délai acceptable après une interruption. Contrairement à une simple sauvegarde de données, le PCA adopte une vision globale : il intègre les processus humains, les infrastructures physiques, les accès aux locaux et la continuité des systèmes d'information.
Testez vos connaissances sur le PCA
L'objectif est de limiter l'impact financier, opérationnel et réputationnel. Le plan définit, bien avant que la crise n'éclate, qui prend les décisions, comment les équipes communiquent et quelles sont les priorités de rétablissement.
Pourquoi investir dans la continuité d’activité ?
La mise en place d'un PCA répond à des impératifs qui dépassent la simple gestion des risques. L'interruption d'activité engendre des coûts directs : perte de chiffre d'affaires, pénalités contractuelles et érosion de la confiance client.
Une entreprise capable de réagir sereinement lors d'une crise protège sa réputation auprès de ses partenaires. Dans de nombreux secteurs, la mise en place d'un plan de continuité est une obligation légale pour sécuriser les données et les services essentiels. Enfin, le processus de construction du plan améliore la résilience organisationnelle en révélant les dépendances internes et les inefficacités cachées.
Analyse des risques et scénarios de crise : ce que vous devez couvrir
Un PCA efficace repose sur une analyse de vulnérabilité précise. Les scénarios classiques incluent les cyberattaques (ransomwares), les coupures de services cloud, les incendies, les inondations, ou encore l'indisponibilité soudaine de ressources humaines clés.
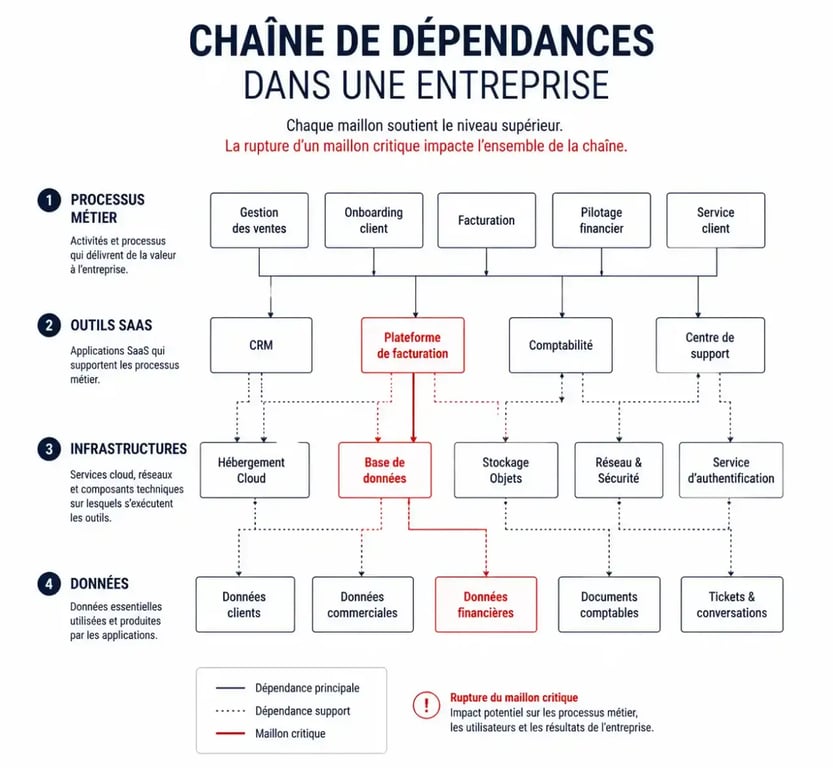
La cartographie des dépendances
Lorsqu'une organisation cartographie ses processus, elle identifie souvent un engrenage de dépendances invisibles. Chaque service, outil SaaS et flux de données s'imbrique dans le suivant, créant une chaîne de valeur où la défaillance d'un maillon mineur peut bloquer la production. Comprendre cet enchaînement permet d'adopter une approche chirurgicale : l'objectif est de sécuriser les rouages dont la rupture paralyserait instantanément l'activité globale.
Méthodologie de construction : du BIA aux objectifs de reprise
La construction d'un PCA s'appuie sur une méthodologie rigoureuse, appelée BIA (Business Impact Analysis). Cette étape consiste à identifier les activités critiques et à définir les seuils de tolérance.
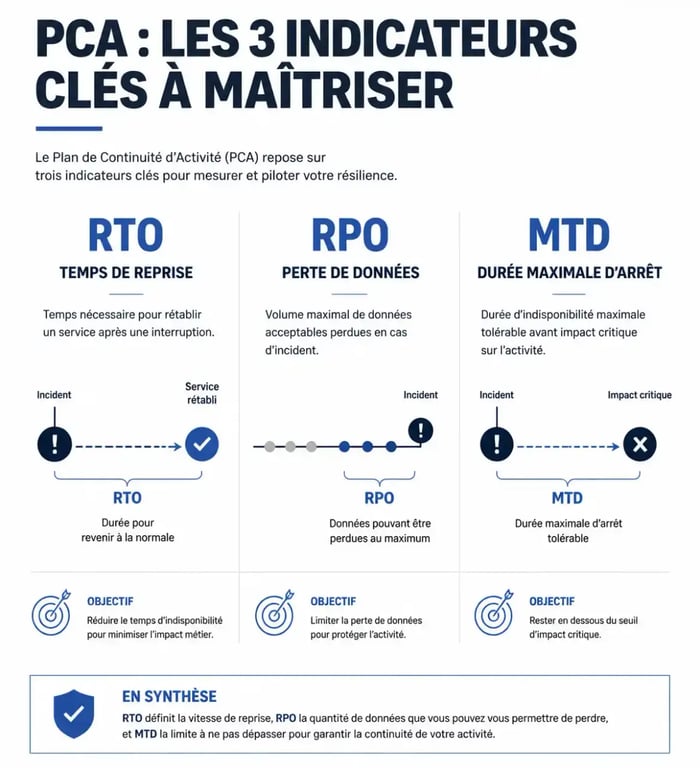
| Indicateur | Définition | Rôle dans le PCA |
|---|---|---|
| RTO (Recovery Time Objective) | Temps maximal d'interruption admissible | Définit la vitesse de reprise nécessaire |
| RPO (Recovery Point Objective) | Perte de données maximale tolérable | Définit la fréquence des sauvegardes |
| MTD (Maximum Tolerable Downtime) | Durée maximale d'arrêt avant dommage irréversible | Définit l'urgence absolue |
Une fois ces indicateurs définis pour chaque processus métier, les équipes techniques alignent les solutions de sauvegarde et de réplication pour garantir que les objectifs de reprise seront tenus en cas de sinistre.
PCA, PRS et PRD : clarifier les périmètres pour mieux agir
Il est fréquent de confondre le PCA avec d'autres acronymes. Distinguer ces concepts est nécessaire pour structurer sa gouvernance :
Le PCA (Plan de Continuité d'Activité) est l'approche globale visant à maintenir l'activité, incluant les aspects humains, logistiques et managériaux. Le PRS (Plan de Reprise après Sinistre) se concentre sur la restauration des infrastructures informatiques et des données ; il est une composante technique du PCA. Le PRD (Plan de Reprise des Données) est un sous-ensemble focalisé uniquement sur l'intégrité et la récupération des bases de données. Le PCA agit comme le chapeau stratégique qui orchestre le PRS et le PRD au sein d'une réponse unifiée.
Gouvernance, communication et tests : l'épreuve du réel
Un plan de continuité qui reste un document statique est voué à l'échec. La gouvernance du PCA repose sur trois piliers.
La cellule de crise
La hiérarchie de décision doit être explicite : qui a le pouvoir d'activer le plan ? Quels sont les rôles de chacun (RH, IT, Direction, Communication) ? Une structure de commandement prédéfinie évite la paralysie décisionnelle lors des premières heures de la crise.
La communication de crise
La transparence envers les clients, les employés et les autorités est primordiale. Le PCA doit contenir des modèles de messages pré-rédigés pour diffuser les informations nécessaires sans attendre la panique du moment.
Les tests réguliers
La seule façon de vérifier l'efficacité du PCA est de le tester. Un exercice annuel, simulant par exemple une panne totale du centre de données ou une indisponibilité des locaux, permet d'ajuster les procédures. Ces tests révèlent souvent des oublis critiques : mots de passe manquants, accès non autorisés ou dépendances logicielles non documentées. La mise à jour annuelle du plan, suite à ces tests, garantit sa pertinence face à une organisation qui évolue constamment.